ویندوز سرور 2022 چه مزایای امنیتی بیشتری نسبت به نسخههای قبلی خود دارد؟
Windows Server پلتفرمی برای ایجاد زیرساختی از اپلیکیشنها، شبکهها و سرویسهای متصل به وب است. شما بهعنوان یک مدیر ویندوز سرور، با حفظ امنیت، دسترسی و انعطاف پذیری زیرساختها، به دستیابی به اهداف کسبوکار خود، کمک کردهاید. Windows Server، پایه و اساس اکوسیستم مایکروسافت بوده و امروزه نیز شبکه ابری هیبریدی را تأمین میکند. جدیدترین نسخه آن، ویندوز سرور 2022 است که ما مزایای امنیتی ایجاد شده در این سیستم عامل را بررسی خواهیم کرد.

هر نسخه از سیستم عامل ویندوز سرور، نشاندهنده نقطه عطفی از فناوری، قابلیت و ویژگیهای جدیدی است که به سازمانها کمک میکند تا چالشهای فناوری کنونی که مشاغل با آن مواجه هستند را حل کنند.
Windows Server 2022، نقطه عطف انتشار Windows Server است. این سیستم، ویژگیهای قدرتمندی را در سراسر صفحه، ترکیب میکند تا به شرکتها اجازه دهد تا هر دو فناوری در محل را پیادهسازی کنند و بهراحتی زیرساختهای خود را با پیکربندی هیبریدی (ترکیبی)، با استفاده از منابع موجود در Azure، گسترش دهند.
مسلماً یکی از مهمترین چالشهایی که امروزه بیشتر کسبوکارها با آن مواجه هستند، امنیت است. ویندوز سرور 2022، پیشرفتهترین سیستم عامل ویندوز سرور از نظر ویژگیها و پیشرفتهای امنیتی است. در این مطلب، نگاهی خواهیم داشت به ویژگیها و پیشرفتهای امنیتی ویندوز سرور 2022 که به ارتقای امنیت سازمان شما به سطح بعدی، کمک میکنند.
مروری بر مزایا و ویژگیهای امنیتی ایجاد شده در ویندوز سرور 2022
مایکروسافت اعلام کرده بود که Windows Server 2022 بهبودهای امنیتی را به همراه خواهد داشت و Secured-core را به پلتفرم Windows Server میآورد. ویندوز سرور 2022، هسته امن (Secure Boot) را برای محافظت بیشتر در برابر طیف گستردهای از تهدیدها به ویندوز سرور میآورد.
همچنین این نسخه، مدیریت سرور هیبریدی را با افزایش نظارت بر عملکرد و هشدارهای رویداد در Windows Admin Center، بهبود میبخشد.
ویژگی Secure Core از استراتژی دفاع در عمق پیروی میکند که در آن، اگر مهاجم از یک اقدام دفاعی اجتناب کند، چندین اقدام دیگر وجود دارد تا از پیشروی مهاجم در زیرساخت، جلوگیری کند. این ویژگی امنیتی Windows Server 2022 برای اطمینان از عدم تغییر سیستم عامل و محافظت از دادهها در حافظه برای جلوگیری از نشت اطلاعات حساس، بررسی میشود.
یک سیستم هسته ایمن، حفاظتهای نرمافزاری در سیستم عامل را با دفاعهای سخت افزاری در سرور ترکیب میکند تا حملات مختلف توسط نفوذگران را متوقف کند. یک سرور با هسته امن، شامل چندین ویژگی است که میتوانند به صورت جداگانه یا جمعی فعال شوند.
ویژگیهای امنیتی جدید زیادی برای لایسنس ویندوز سرور 2022 وجود دارد که باید به آنها اشاره کرد. Windows Server 2022 مفاهیم و ویژگیهای جدیدی را معرفی میکند که بر اساس بهبودهای قبلی با ویژگیهای هیبریدی Windows Server 2019 و نوآوریهای امنیتی، ایجاد شده است. برخی از مزایای امنیتی جدید یا بهبودیافته در ویندوز سرور 2022، عبارتاند از:
- سرور با هسته امن (Secured-core server)
- ابزارهای پیکربندی ساده (Simplified configuration tools)
- اتصال ایمن (Secure connectivity)
- ابزارهای مدیریت ترکیبی یا هیبرید (Hybrid management tools)
- بلاک پیام سرور (Server Message Block)
بیایید هر یک از این ویژگیهای جدید و پیشرفتهای Windows Server 2022 را بررسی کنیم و ببینیم که آنها چگونه از ویژگیهای امنیتی استفاده میکنند تا به چشمانداز تهدیدات کنونی و کسب و کارها کمک کنند تا به طور یکپارچه، هم منابع داخلی و هم منابع ابری را کنترل و ایمن کنند.
سرور با هسته امن (Secured-core server)
ارائه و عرضه هسته امن به دنیای PC را مایکروسافت برای اولین بار آغاز کرد. بااینحال، با مزایای ظاهری که از سمت مشتری میآمد، این فناوری به Windows Server آورده شده است؛ بنابراین آیا فناوری Secured-Core اکنون در ویندوز سرور 2022 گنجانده شده است؟
فناوری امنیتی Secured-Core بر اساس سه پایه مختلف ساخته شده است که مایکروسافت از آنها برای ایجاد پلت فرم Secured-Core، استفاده میکند. این موارد، عبارتاند از:
- امنیت ساده شده (Simplified security)
- حفاظت پیشرفته (Advanced protection)
- دفاع پیشگیرانه (Preventative defense)
حال Secured - Core از دیدگاه ویندوز سرور ۲۰۲۲ به چه معناست؟
امنیت ساده شده (Simplified security)
مایکروسافت به مشخصات و قابلیتهای OEM خاصی برای اعتبارسنجی بهعنوان یک پیشنهاد هسته امن نیاز دارد. این شامل مواردی میشود؟ این سیستم، شامل مجموعه معتبری از سختافزار، سیستم عامل و درایورهایی است که الزامات امنیتی را برآورده میکند؛ بنابراین، هنگامی که سازمانها سرور Windows Server 2022 را خریداری میکنند که دارای گواهینامه Secured-Core است، میتوانند مطمئن باشند که با استفاده از استانداردهای مشخص شده توسط مایکروسافت در مورد مؤلفهها و نرمافزارهای ارائه شده، تأیید شده است.
حفاظت پیشرفته (Advanced protection)
تهدیدهای مدرن، شامل تکنیکهای حمله بسیار پیشرفته هستند. Secured-Core دارای حفاظت پیشرفتهای است که از راهحلهای سخت افزاری و نرمافزاری برای مقابله با این تهدیدات، تشکیل شده است. این موارد عبارتاند از:
- Hardware Trusted Platform Module 2.0 – یک فروشگاه سخت افزاری امن برای ذخیره سازی اطلاعات حساس مانند کلیدهای رمزنگاری و دادهها را فراهم میکند. همچنین دارای یک «اثر انگشت» برای اجزای بوت است. اگر اثر انگشت اجزای بوت تغییر کند، میتواند تشخیص دهد که آیا دستکاری شده است یا خیر. همچنین حفاظت ارائه شده توسط BitLocker را تقویت میکند.
- Firmware محافظت شده – سفت افزارها به طور چشمگیری در برابر بدافزارها و باجافزارها، آسیب پذیر شدهاند. Secured-Core، قابلیتهایی مانند Dynamic Root of Trust of Measurement Technology (DRTM) و DMA Protection را ارائه میکند.
- امنیت مبتنی بر مجازی سازی (VBS) – هسته امن از اجرای VBS و بررسی یکپارچگی کد به کمک Hypervisor (HVCI)، پشتیبانی میکند. همچنین مشتریان با استفاده از VBS، میتوانند از فناوریهای جدیدی مانند Credential Guard استفاده کنند که به محافظت در برابر اعتبارنامههای به سرقت رفته، کمک میکند.
دفاع پیشگیرانه (Preventative defense)
راهحلهای امنیتی امروزی باید فعال باشند و واکنشی نسبت به تهدیدات و تکنیکهای مدرن مورد استفاده هکرها نشان ندهند تا از تکنیکهای آنها جلوتر باشند. قابلیتهای ارائه شده توسط Secured - Core در ویندوز سرور 2022، ابزارهایی که مدیران IT و SecOps باید در برابر چشم انداز تهدید مدرن، دفاع کنند را به طرز چشمگیری افزایش میدهد.
بررسیهای Windows Server Secured-Core، ویژگیهای خاص زیر که با استقرار هسته امن کاملاً اجرا شده در Windows Server 2022 فعال شده است را اسکن میکند. اگر از Windows Admin Center برای مشاهده مؤلفههای Secured-Core استفاده میکنید (همانطور که در ادامه خواهیم دید)، بررسیهای زیر را در استقرار هسته ایمن نشان میدهد:
- HVCI
- Boot DMA Protection
- System Guard
- Secure Boot
- VBS
- TPM 2.0
بیایید این موارد را با جزئیات بیشتری بررسی کنیم.
HVCI
Hypervisor Enforced Code Integrity (HVCI) توسط فناوری امنیتی مبتنی بر مجازی سازی (Virtualization Based Security) یا به اختصار VBS، محافظت میشود. این فناوری، فرایندهای فردی را از سیستمعامل جدا میکند. از ویندوز سرور و سیستم عامل کلاینتها در برابر فایلهای سیستمی مخرب و همچنین درایورهایی که بد، مخرب یا ناامن هستند، محافظت میکند.
در صورت حمله بدافزارها، حمله به سایر قسمتهای سیستم سرایت نمیکند و از به خطر افتادن کل سرور، جلوگیری میکند. به طور خاص، به جلوگیری از دستکاری در Control Flow Guard (CFG) کمک میکند و گواهیهای معتبر را برای فرایندهای مرتبط با امنیت مانند Credential Guard، تضمین میکند.
Boot DMA Protection
Boot DMA Protection به محافظت از ویندوز سرور و کلاینتها در برابر حملات Direct-Memory Access به درایو، کمک میکند. این حملات، میتوانند با استفاده از دستگاههای متصل به درگاههای PCIe خارجی و درگاههای PCIe داخلی رخ دهد.
یک حمله موفق Drive - by DMA، میتواند منجر به افشای اطلاعات حساس یا حتی تزریق بدافزار شود که اینها میتواند منجر به دور زدن صفحه قفل یا کنترل از راه دور مشکل شود. با فعال بودن Boot DMA Protection، ویندوز میتواند دستگاههای جانبی خارجی را از چشمگیر بودن و اجرای DMA مسدود کند؛ مگر اینکه درایورها از جداسازی حافظه، پشتیبانی کنند.
System Guard
System Guard، بخشی از راهکار Microsoft Windows Defender است. همانطور که از نام آن پیداست، System Guard از سیستم محافظت میکند و یکپارچگی سیستم را در طول فرایند بوت، حفظ میکند.
System Guard از رایانههای شخصی کاربر در برابر انواع روت کیتها و بوت کیتهایی که معمولاً سیستمهای ویندوز 7 را تحت تأثیر قرار میدهند، دفاع میکند. با ویندوز 7، نرم افزارهای مخرب میتوانند قبل از شروع ویندوز شروع به کار کنند که به آن اجازه میدهد با بالاترین امتیازات اجرا شود.
با سخت افزار و سیستم عاملهای مدرن مانند Windows Server 2022، System Guard در برابر این نوع بوت کیتها محافظت میکند و از راه اندازی هر گونه سفت افزار یا نرمافزار غیرمجاز قبل از بوت لودر ویندوز، جلوگیری میکند.
Secure Boot
Secure Boot، یک راه حل یا فناوری مایکروسافت نیست. در عوض، صنعت رایانه، آن را توسعه داد تا اطمینان حاصل شود که دستگاه با نرم افزار معتبر و مورد اعتماد فروشنده سخت افزار OEM، بوت میشود. با بررسی هر اثر نرم افزار بوت، از جمله درایورهای میانافزار UEFI، Secure Boot مطمئن میشود که امضاها معتبر و مجاز هستند. این کمک میکند تا تأیید شود که نرمافزار توسط یک مهاجم دستکاری نشده است.
Secure Boot راه حل یا فن آوری مایکروسافت نیست. در عوض، صنعت کامپیوتر شخصی آن را برای کمک به اطمینان از بوت شدن یک دستگاه با نرم افزار معتبر و مورد اعتماد فروشنده سخت افزار OEM توسعه داد. با بررسی هر امضای نرم افزار بوت، از جمله درایورهای سفت افزار UEFI ، Secure Boot مطمئن میشود که امضاها معتبر و مجاز هستند. این کار کمک میکند تا نرم افزار توسط مهاجم، دستکاری نشده باشد.
VBS
به عنوان بخشی از اجزای Secured-Core، ویندوز سرور 2022حاوی امنیت مبتنی بر مجازیسازی (VBS) است. با استفاده از امنیت مبتنی بر مجازیسازی (VBS)، مجازیسازی سختافزار برای ایجاد یک منطقه امن ویژه از حافظه جدا شده از سیستم عامل استفاده میشود.
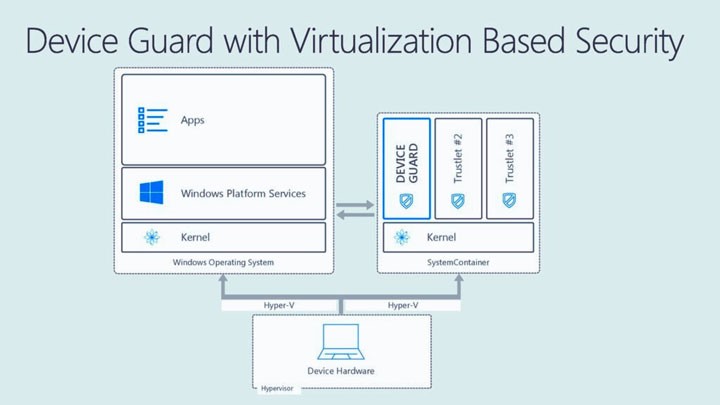
ویندوز میتواند در حالت secure virtual به کارهای مرتبط با امنیت، دسترسی داشته باشد. این مورد شامل افزایش حفاظت از سیستم عامل در برابر آسیبپذیریها و جلوگیری از کدهای مخربی است که تلاش میکنند مکانیزمهای محافظتی را شکست دهند.
همانطور که پیشتر گفته شد، HVCI از VBS برای تقویت اجرای یکپارچگی کد استفاده میکند. VBS از Hyper-V Windows Hyper-V برای حالت امن مجازی (virtual secure) استفاده میکند تا محدودیتهایی را برای محافظت از منابع مهم سیستم و سیستم عامل اعمال کند. بهعنوانمثال شامل اعتبارنامههای تأیید شده کاربر از طریق راه حل Credential Guard است که از VBS استفاده میکند.
TPM 2.0
ماژول پلتفرم مورد اعتماد (Trusted Platform Module)، یک فناوری سخت افزاری است که برای عملکردهای مرتبط با امنیت، طراحی شده است. تراشه TPM حاوی یک پردازنده رمزنگاری است که امکان تولید، ذخیره و محدود کردن استفاده از کلیدهای رمزنگاری را فراهم میکند. این موارد، عموماً شامل ویژگیهایی است که به اطمینان از مقاوم بودن آن در برابر دستکاری، کمک میکند تا نرم افزارهای مخرب نتوانند عملکردهای امنیتی تراشه TPM را دستکاری کنند.
TPM 2.0 شامل بسیاری از الگوریتمهای هش جدید و ویژگیهای امنیتی در مقایسه با استاندارد TPM 1.2 است. ویندوز سرور 2022 میتواند از ویژگیها و قابلیتهای موجود در ماژول TPM 2.0 بهره ببرد.
ابزارهای پیکربندی ساده (Simplified configuration tools)
از زمان عرضه ویندوز سرور 2019، مایکروسافت مشغول کار بر روی ابزار جدیدی برای پیکربندی و مدیریت سرور بوده است. این ابزار جدید، Windows Admin Center نام دارد که روش جدیدی برای مدیریت Windows Server است. این ابزار، جایگزین کنسول قدیمی Server Management است، حتی اگر ابزار مدیریت سرور هنوز هم در ویندوز سرور 2022 باشد.
چالش سختی که در زمینه امنیت وجود دارد، این است که مطمئن شوید پیکربندیها به درستی و به صورت مداوم اجرا میشوند. وقتی استفاده از ابزار پیکربندی، چالش برانگیز میشود یا شامل بسیاری از ابزارها و داشبوردهای مختلف مورد نیاز برای اجرای بخشهای مختلف پیکربندی است، میتواند منجر به شکافهای اجرایی شود. هرگونه شکاف در پیکربندی امنیتی یا ناامن که منجر به آسیبپذیری شود، یک مسئله جدی است.
Windows Admin Center، یک رابط تک پنجرهای را ارائه میکند که کسبوکارها میتوانند از آن برای پیادهسازی تنظیمات ویندوز سرور، از جمله داشبورد امنیتی (Security dashboard) استفاده کنند. این قابلیت در ابزارهای قدیمی و کنسولهایی مانند Server Manager که در Windows Server 2019 یافت میشوند، وجود ندارد. علاوه بر این، ویندوز ادمین سنتر جدید از اجرای پیکربندیهای امنیتی Secured-Core با قابلیت مشاهده این موضوع در رابط کاربری Windows Admin Center خبر میدهد.
اتصال ایمن (Secure connectivity)
یکی از حوزههایی که به طور چشمگیری در ویندوز سرور 2022 بهبود یافته است، اتصال امن (Secure connectivity) است. چه بهبودهایی از نظر اتصال در ویندوز سرور 2022 صورت گرفته است؟ بیایید موارد زیر را در نظر بگیریم:
- پروتکلهای امن به صورت پیش فرض
- دیاناس امن (Secure DNS)
- بهبود Server Message Block (SMB)
به طور پیش فرض، آخرین نسخه پروتکل اینترنت، امنیت لایه حمل و نقل یا Transport Layer Security (TLS)، برای برقراری ارتباط امن بین دو گره، استفاده میشود. حتی وضوح نام با استفاده از پرسوجوهای DNS رمزگذاری شده، جدا میشود.
پروتکلهای امن به صورت پیش فرض
وقتی صحبت از پروتکلهای اتصال و ارتباطی به میان میآید، برخی از پروتکلها از بقیه آنها امنتر هستند؛ بنابراین، وقتی تأمین امنیت سخت میشود، پروتکلهای ناامن باید از کار بیفتند و کسبوکارها باید مطمئن شوند که از جدیدترین و امنترین پروتکلها برای انتقال شبکه، استفاده میکنند.
ویندوز سرور 2022، از این تلاش سربلند بیرون میآید. این پروتکل، شامل امنترین نسخه HTTPS است که به طور پیش فرض با نام TSL 1.3، فعال شده است و به محافظت از اطلاعات و دادههای مشتریانی که به سرور متصل میشوند، کمک میکند و الگوریتمهای رمزنگاری منسوخ و ناامن را از بین میبرد. علاوه بر این، Windows Server 2022 با استفاده از آخرین استانداردها، تا حد امکان رمزگذاری میکند.
دیاناس امن (Secure DNS)
Windows Server 2022 با اجرای آنچه که با نام DNS-over-HTTPS (DoH) شناخته میشود، امنیت DNS را بهبود میبخشد. DNS-over-HTTPS، پرسوجوهای DNS ایجاد شده از طریق پروتکل HTTPS را رمزگذاری میکند. این روش با خصوصی نگه داشتن پرسوجوهای DNS، امنیت DNS را به طرز چشمگیری، افزایش میدهد. علاوه بر این، به جلوگیری از استراق سمع مخرب ترافیک و دستکاری دادههای DNS، کمک میکند.
بهبود Server Message Block (SMB)
عملکرد جدید SMB از طریق QUIC برای کارمندانی که به صورت ریموت کار میکنند و کاربران تلفن همراه و سازمانهای بسیار امن، نیاز به VPN را حذف میکند. این پروتکل از UDP (استفاده از پروتکل دیتاگرام) استفاده میکند و تضمین میکند که ترافیک اینترنت، همیشه رمزگذاری شده باقی میماند.
ابزارهای مدیریت ترکیبی یا هیبرید (Hybrid management tools)
مایکروسافت مجموعه کاملی از ویژگیهای ترکیبی را در پلتفرم ویندوز سرور ایجاد کرده است که از ویندوز سرور 2016 شروع شده و همچنان در حال بهبود است. ویندوز سرور 2019، ویژگیهای هیبریدی بومی ایجاد شده در این سیستم عامل را تا حد زیادی، بهبود بخشید. Windows Server 2022 به سطح بعدی از قابلیتهای ترکیبی میرسد؛ چرا که مدیریت هیبریدی برای کسب و کارهای امروزی و به ویژه طرحهای امنیتی آنها، حیاتی است.
امروزه اکثر مشاغل و کسبوکارها از زیرساختهایی استفاده میکنند که هم در محل کار و هم در فضای ابری، قرار دارند. این طرح زیرساخت، به عنوان یک پیکربندی هیبریدی یا ترکیبی شناخته میشود. از آنجایی که بسیاری از سازمانها به دلایل مختلف، مجبور هستند تا زیر مجموعهای از زیرساختها را در محل کار خود به صورت فیزیکی نگه دارند، بی شک دنیای ترکیبی زیرساختها، در آینده باقی خواهد ماند.
از آنجایی که زیرساختها بین مراکز داده داخل ساختمان و محیطهای ابری مانند Microsoft Azure قرار میگیرند، تمرکز کسبوکارها بر روی امنیت بین این دو، بسیار مهم و حیاتی میشود. از نظر تاریخی، استانداردسازی ابزارهای امنیتی و مدیریتی بین محیطهای داخلی و فضای ابری چالش برانگیز بوده است؛ زیرا هر کدام ابزار، فرایندها، داشبوردها، امکانات پیکربندی و غیره خاص خود را دارند.
فضای ابری (Cloud) در زیرساختهای فناوری اطلاعات امروزی به یک ضرورت، تبدیل شده است؛ بنابراین مایکروسافت با در نظر داشتن نقشهای برای آینده، یک سرویس ابری هیبرید (ترکیبی) در ویندوز سرور 2019 منتشر کرده است که شامل سازگاری با برنامههای اصلی سرور است. مایکروسافت در ویندوز سرور 2022، یک قدم فراتر رفت و فناوری Azure Arc را یکپارچه کرد. با این فناوری، میتوانید چندین ابر را از یک کنسول مرکزی از Azure مدیریت کنید.
به طور خاص، Azure Arc مدیریت سادهای را در بسیاری از محیطهایی که امروزه توسط بسیاری از سازمانها، از جمله ویندوز، Linux SQL، و حتی Kubernetes clusters در مراکز داده و مکانهای جغرافیایی نگهداری میشوند را ارائه میکند. پس با Azure Arc، چه کاری میتوانید انجام دهید؟
- ارائه مدیریت متمرکز منابع، هم در Azure و هم در محل
- امکان مشاهده متمرکز در پورتال Azure از هر دو منبع Azure و in-premises
- اعمال استانداردهای انطباق و حاکمیت در همه محیطها به صورت استاندارد
- دادن دسترسی به منابع با استفاده از ویژگیهای کنترل دسترسی مبتنی بر نقش (RBAC) در Azure
- مزایای سازماندهی و فهرستسازی را به دست آورید؛ زیرا میتوانید اشیا را از Azure یا مکانهای موجود در گروههای مدیریتی، اشتراکها، گروههای منابع، علاوه بر استفاده از برچسب گذاری، منتقل کنید.
Azure Security Center، یکی دیگر از پیشنهادهای مایکروسافت است که حول محور امنیت، متمرکز شده است که به یکپارچهسازی مدیریت امنیت زیرساختها و ارائه مجموعهای منسجم از ابزارها، سیاستها و خطمشیهای امنیتی، صرف نظر از اینکه منابع در Azure وجود داشته باشند یا خیر، کمک میکند. این برنامه به صورت یکپارچه در Windows Admin Center ساخته شده است. علاوه بر این، میتوانید به Azure مراجعه کرده و مستقیماً از این ابزار، وارد سرویس شوید.
این برنامه به کسبوکارها کمک میکند تا وظایف مربوط به امنیت ویندوز سرور ۲۰۲۲ را انجام دهند:
- مدیریت سیاست امنیتی و انطباق سازمان
- انجام ارزیابیهای مستمر
- ساخت نقشههای شبکه
- پیکربندی بهترین شیوهها و کنترلهای توصیه شده
- محافظت در برابر تهدیدها
بلاک پیام سرور (Server Message Block)
قابلیت جدید SMB از طریق QUIC، نیاز به VPN را برای کارمندان دورکار، کاربران تلفن همراه و سازمانهای بسیار امن را از بین ببرد. این پروتکل از UDP (استفاده از پروتکل دیتاگرام) استفاده میکند و تضمین میکند که ترافیک اینترنت، همیشه رمزگذاری شده باقی میماند.
نتیجهگیری
شرکتها با خرید لایسنس ویندوز سرور 2022 میتوانند کسبوکار خود را با زیرساخت ایمن مدیریت کنند، محیطهای مجازی خود را در مدلهای ابری ترکیبی خود، ادغام کنند و برنامههای خود را برای پاسخگویی به رشد تقاضا، بازسازی کنند.
سازمانهای کوچک یا بخشهای آموزشی میتوانند نسخه ویندوز سرور 2022 اسنشیال را انتخاب کنند که حداکثر 25 کاربر را پشتیبانی میکند.
اگر به دنبال یک راهحل ساده و مشارکت مجازی بسیار کم هستید، میتوانید از ویندوز سرور 2022 استاندارد استفاده کنید.
اگر یک راهاندازی مجازی در سطح سازمانی بزرگ یا برنامهریزی برای مقیاسپذیری در فضای ابری خود دارید، پس لایسنس ویندوز سرور 2022 دیتاسنتر، انتخاب مناسبی برای شما است.


دیدگاه تان را بنویسید